- 3Dセキュア導入後に発生する主な認証パターン
- 本人認証失敗とカード決済失敗の違い
- チャレンジ認証で利用者が離脱する場合の考え方
- 継続課金で初回認証と後続決済を分けて考える理由
- 障害・問い合わせ対応のために残しておきたい情報
3Dセキュアは「導入したら終わり」ではない
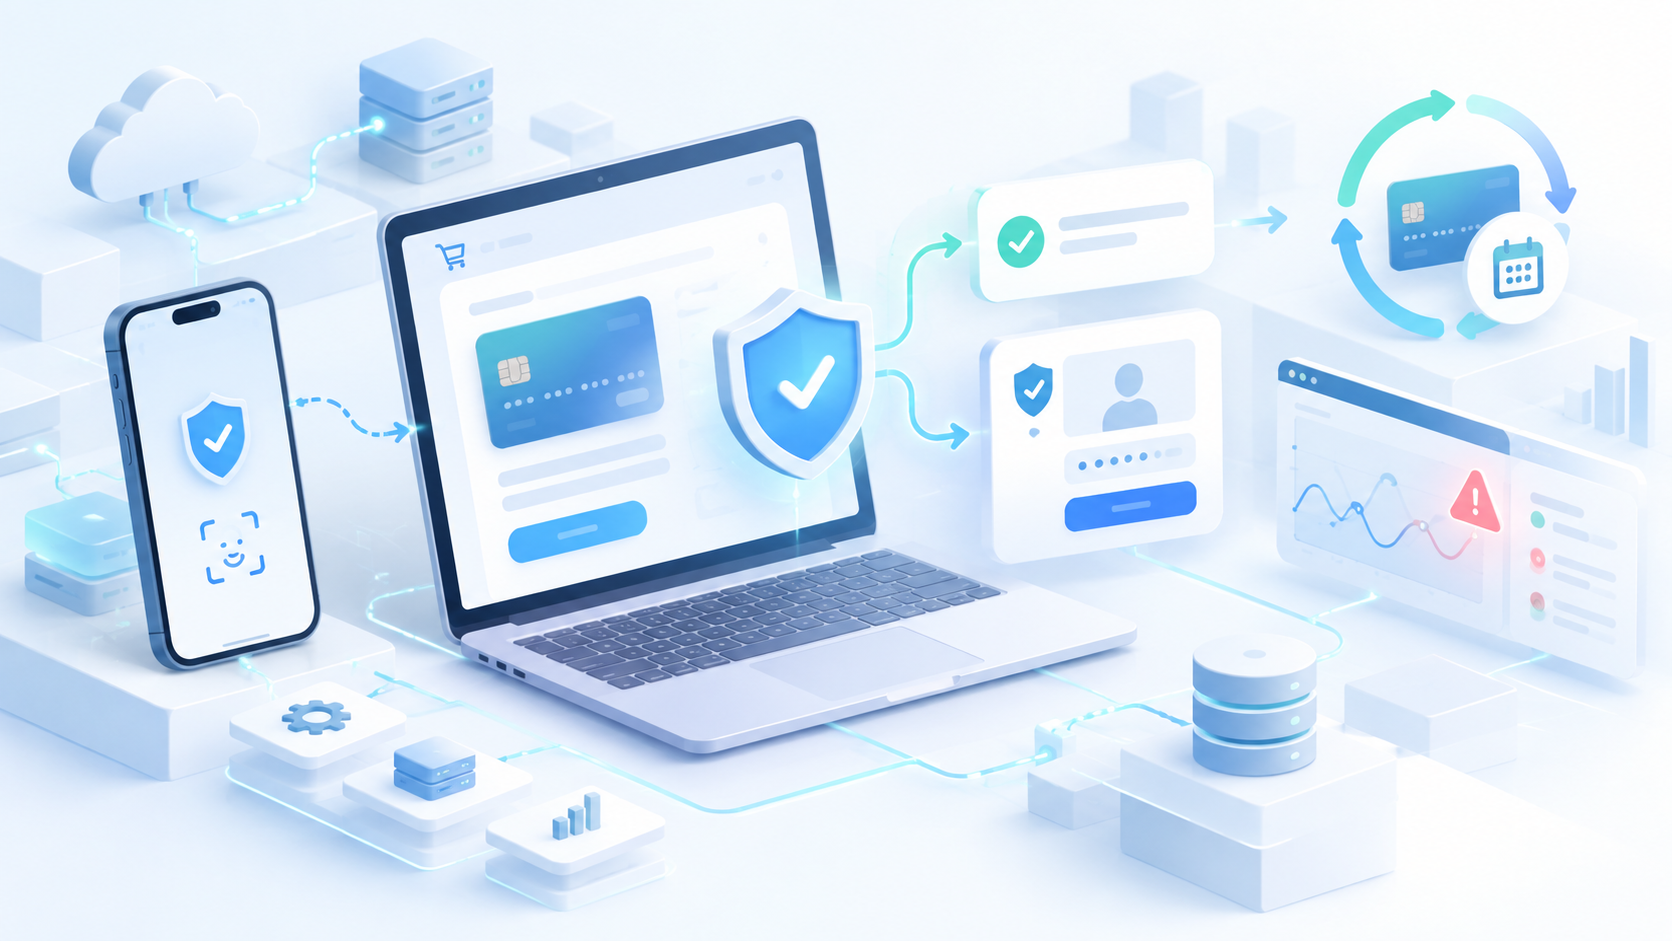
EMV 3-Dセキュアを導入すると、オンラインカード決済の前にカード発行会社による本人認証が行われるようになります。
しかし、すべての取引で同じ画面や同じ処理になるわけではありません。
実際には、
- 利用者の操作なしで認証が完了する
- ワンタイムパスワードやアプリ認証などが求められる
- 本人認証に失敗する
- 本人認証後にカード決済が承認されない
- 認証途中で利用者が操作をやめる
- 通信やシステム障害が発生する
といったさまざまなケースがあります。
そのため、3Dセキュア導入後は「認証機能が動いているか」だけではなく、認証結果をどのように業務へ反映するかまで設計しておく必要があります。
フリクションレスとチャレンジの2つの流れ
EMV 3-Dセキュアでは、大きく分けて「フリクションレスフロー」と「チャレンジフロー」があります。
フリクションレスフロー
カード発行会社が、取引情報や端末情報などを使ってリスクを評価し、追加の本人確認が不要と判断した場合に、利用者へ認証操作を求めずに本人認証を完了する流れです。
利用者から見ると、従来のカード決済とほとんど変わらないように見える場合があります。
チャレンジフロー
追加の本人確認が必要と判断された場合には、カード発行会社が利用者へ追加認証を求めます。
認証方法には、ワンタイムパスワードやカード会社のアプリを使う方法などがあります。
どの方法を使うかは、カード発行会社や利用環境などによって異なります。
「認証成功」と「決済成功」は別の結果
3Dセキュア導入後の運用で、特に区別しておきたいのが本人認証とカード決済です。
3Dセキュアで本人認証に成功したからといって、カード決済そのものが必ず成功するわけではありません。
本人認証の後には、通常のカード決済と同様にオーソリゼーションなどの処理が行われます。
そのため、
| 状態 | 本人認証 | カード決済 | 考え方 |
|---|---|---|---|
| ケース1 | 成功 | 成功 | 通常の決済完了 |
| ケース2 | 成功 | 失敗 | 本人確認はできたが決済は不成立 |
| ケース3 | 失敗 | 未実行 | 本人認証段階で終了 |
| ケース4 | 途中離脱 | 未実行 | 認証完了前に利用者が離脱 |
といった状態が考えられます。
チャレンジ認証で離脱する場合もある
フリクションレスでは利用者の追加操作がありませんが、チャレンジフローでは本人認証のための操作が増えます。
利用者が認証方法を理解できなかったり、ワンタイムパスワードを確認できなかったり、認証途中で画面を閉じたりすることがあります。
その場合、加盟店側から見ると「カード決済まで到達しなかった」という結果になります。
重要なのは、これをすべて「カードエラー」とまとめないことです。
たとえば利用者から、
- カードが使えない
- 画面が戻ってこなかった
- 認証コードが分からない
- カード会社のアプリが開いた
といった問い合わせがあった場合、どの段階で止まっているかを確認できれば対応しやすくなります。
画面遷移も3Dセキュア運用の一部
3Dセキュアでは、加盟店の決済画面だけで処理が完結しない場合があります。
チャレンジ認証では、カード発行会社側の認証画面やアプリなどが表示されることがあります。
そのためシステム側では、
- 認証画面へ正しく遷移できるか
- スマートフォンでも正常に表示されるか
- 認証完了後に元のサイトへ戻れるか
- 戻る途中で通信が切れた場合どうなるか
- ブラウザの戻る操作をした場合どうなるか
なども確認する必要があります。
継続課金では初回と2回目以降を分けて考える
月謝、会費、継続寄付、定額サービスなどでは、最初の申し込み後にカード会員が操作しない状態で決済が繰り返されます。
このような継続課金では、初回の申し込み・カード登録時と、その後の継続決済を分けて考える必要があります。
初回はカード会員が取引に参加する
一般的な継続課金では、初回の申し込みやカード登録時にカード会員本人が操作します。
国内のEMV 3-Dセキュア導入ガイドでも、継続課金については初回取引時に本人認証を行う考え方が示されています。
2回目以降は加盟店起点になる
その後の毎月の決済などでは、カード会員がその都度決済ボタンを押すわけではありません。
加盟店側のシステムが、あらかじめ合意された条件に基づいて決済処理を開始します。
このような取引は、Merchant Initiated Transaction(MIT:加盟店起点取引)として扱われる場合があります。
3RIとは
EMV 3-Dセキュアには、「3RI(3DS Requestor Initiated)」という仕組みがあります。
通常の3Dセキュアではカード会員のブラウザやアプリが認証フローに参加します。
一方、3RIはカード会員がその場にいない取引でも、加盟店側を起点として3Dセキュアの認証要求を行うための仕組みです。
国内のEMV 3-Dセキュア導入ガイドでは、継続課金だけでなく、分割配送や配送遅延など、一度の取引に対して後から追加のオーソリゼーションが必要になるケースなどでも3RIの利用が想定されています。
ただし、3RIを利用できるか、どのユースケースに適用するかは利用する決済サービスやカード会社側の対応状況にも左右されます。
継続課金の金額変更はどう考える?
継続課金では、毎月必ず同じ金額になるとは限りません。
たとえば、
- 月謝の改定
- 寄付金額の変更
- 利用人数の増減
- 従量料金
などによって金額が変わる場合があります。
EMVCoも、継続支払いについて、金額・頻度が固定の場合だけでなく、変動するケースを想定しています。
そのため、「継続課金=毎月同じ金額」という前提だけでシステムを設計すると、後から対応できなくなる可能性があります。
3Dセキュアに障害が発生したらどうする?
オンライン決済には、加盟店システム、PSP、3Dセキュア関連システム、カード会社など複数のシステムが関わります。
そのため、一時的な通信障害やサービス障害が発生する可能性があります。
国内の導入ガイドでは、平時にEMV 3-Dセキュアを導入している加盟店について、障害時に認証を実施しない運用を行った場合でも、直ちに法令違反になるものではないという考え方が示されています。
ただし、その場合の不正利用リスクの負担は、ブランドルールや加盟店契約などによって異なります。
実際に認証をスキップして決済を継続できるかどうかも、利用するPSPやカード会社との契約・システム仕様によって変わります。
問い合わせ対応のために残しておきたい情報
3Dセキュア導入後は、利用者から「カードで払えなかった」という問い合わせを受けることがあります。
そのとき、単に「決済失敗」としか分からなければ、原因を切り分けることが難しくなります。
可能であれば、システム上で次のような情報を確認できるようにしておきます。
- 取引ID
- 決済日時
- 3Dセキュア認証の実施有無
- 認証結果
- チャレンジ発生の有無
- カード決済の結果
- PSPから返却されたエラー情報
ただし、カード情報や認証情報を必要以上に保存することは避け、ログへ何を記録するかはセキュリティ要件も含めて設計する必要があります。
3Dセキュア導入後に確認したい7つのポイント
- 認証結果と決済結果を分けて管理する本人認証成功・失敗と、カード決済の承認・否認を別の結果として扱います。
- チャレンジ時の画面遷移をテストするPC・スマートフォンなど実際の利用環境で、認証画面への遷移と復帰を確認します。
- 認証途中の離脱を把握する認証開始後に利用者が戻らなかったケースを、単なる決済失敗と区別できるようにします。
- 継続課金の初回・後続処理を確認する初回認証と2回目以降の加盟店起点取引を、利用するPSPの仕様に沿って設計します。
- 問い合わせ時に確認できるログを用意する取引ID、認証結果、決済結果など、原因切り分けに必要な情報を安全に残します。
- 障害時の運用を決める3Dセキュア障害時に決済を停止するか、どのような代替運用を行うか事前に確認します。
- 不正対策を3Dセキュアだけに任せない不正ログイン対策やWebサイトの脆弱性対策など、他のセキュリティ対策も継続します。
まとめ:3Dセキュアは運用まで設計する
EMV 3-Dセキュアを導入すると、オンラインカード決済の本人認証を強化できます。
一方、実際の運用では、フリクションレス、チャレンジ、認証失敗、途中離脱、決済失敗など、さまざまな結果が発生します。
継続課金では、初回認証と2回目以降の加盟店起点取引を分けて考える必要もあります。
また、障害や問い合わせが発生した際に、認証のどの段階で問題が起きたのかを確認できる仕組みも重要です。
3Dセキュアは、単にシステムへ機能を追加するだけのものではありません。
本人認証、決済、ユーザー体験、問い合わせ対応、継続課金までを含めて運用を設計することが、導入後の重要なポイントです。
よくある質問(FAQ)
いいえ。3Dセキュアによる本人認証とカード決済の承認処理は別です。本人認証に成功した後でも、利用可能額などの理由でカード決済が承認されない場合があります。
必要とは限りません。カード発行会社がリスク判定を行い、追加認証が不要と判断すれば、利用者の操作なしで認証が完了するフリクションレスフローになることがあります。EMVCoも、リスクベースの認証によって不要なチャレンジを減らす設計を説明しています。
通常、初回申し込み時とその後の継続決済は異なる形で扱われます。国内の導入ガイドでは、一般的な継続課金について初回にEMV 3-Dセキュア認証を行う考え方が示されています。2回目以降には、加盟店起点取引や3RIなどの仕組みが関係する場合があります。
3RIは「3DS Requestor Initiated」の略で、カード会員がその場にいない取引で、加盟店側を起点として3Dセキュアの認証要求を行うための仕組みです。継続課金や分割配送などで利用される場合があります。
運用や契約によります。国内の導入ガイドFAQでは、平時にEMV 3-Dセキュアを導入している加盟店について、障害時に認証を行わない運用をした場合でも直ちに法令違反になるものではないとされています。一方、不正リスクの負担はブランドルールや契約関係によって異なるため、アクワイアラーやPSPへの確認が必要です。