- カード情報の「非保持化」と「非通過」の違い
- カード番号を自社で保存せずに決済できる仕組み
- 単発決済と継続課金で必要なカード関連情報の違い
- PCI DSS準拠の決済代行会社を使っても残るリスク
- 決済システムの導入前に確認したい5つの質問
決済サービスを選ぶとき、何を比較していますか?
決済サービスを導入するとき、初期費用や月額費用、決済手数料、対応する決済手段などは、比較しやすいポイントです。
クレジットカードが使えるか。毎月の会費を自動で集金できるか。管理画面は使いやすいか。
もちろん、どれも大切なことです。
でも、私はもう一つ、ぜひ確認していただきたいことがあります。
「お客様が入力するクレジットカード情報を、そのシステムはどこで、どのように扱っているのでしょうか?」
カード番号は、誰のサーバーに送信されるのでしょうか。
どこかに保存されるのでしょうか。
毎月の会費などを自動で請求するとき、登録されたカード番号はどこで管理されるのでしょうか。
少し専門的な話に聞こえるかもしれません。
しかし、決済サービスを導入するということは、その仕組みを使ってお客様に支払っていただくということです。
だからこそ、価格や機能と同じように、カード情報の取り扱い方にも目を向けていただきたいと思います。
「カード情報を保存していません」だけで安心してよい?
決済システムの説明で、「クレジットカード情報は保存していません」という言葉を見聞きすることがあります。
これは大切な説明です。
ただし、保存していないことと、そのシステムがカード番号を取り扱っていないことは、必ずしも同じではありません。
ここで知っておきたいのが、「非保持化」という考え方です。
クレジット取引セキュリティ対策協議会が策定した「クレジットカード・セキュリティガイドライン6.1版」では、加盟店における非保持化を、自社の機器・ネットワークでカード情報の「保存」「処理」「通過」のいずれも行わないことと定義しています。
| 区分 | どういうこと? |
|---|---|
| 保存 | カード番号などをデータベースやファイル等に記録すること |
| 処理 | カード情報を自社のシステムで取り扱うこと |
| 通過 | カード情報が自社のサーバーやネットワークを経由すること |
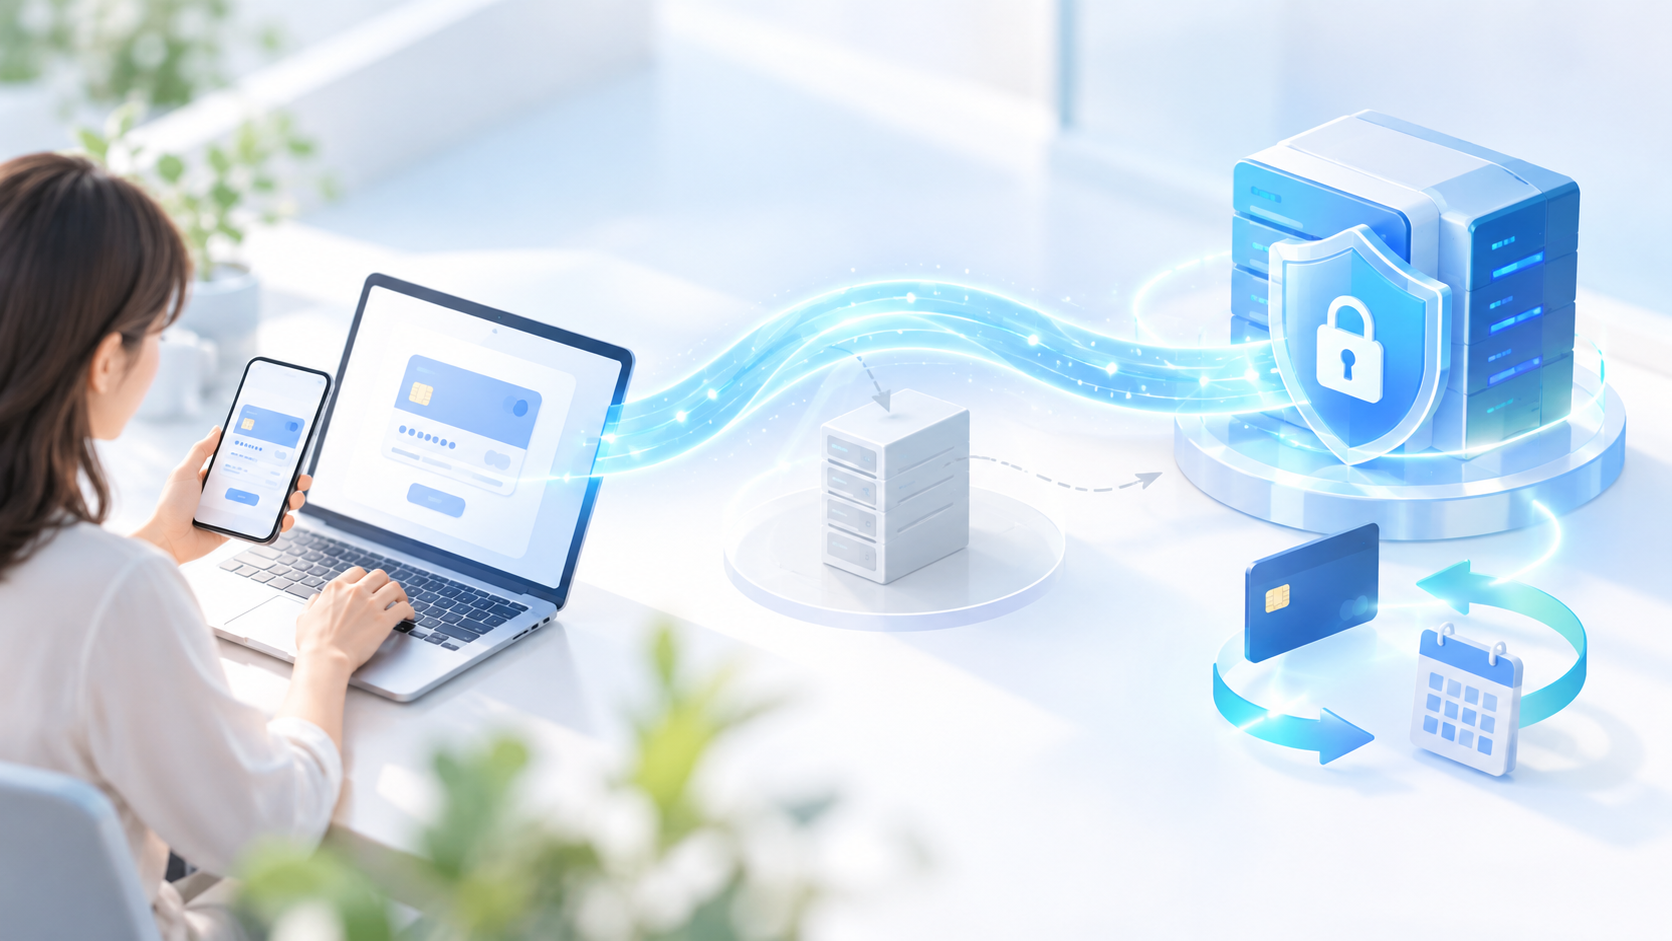
たとえば、お客様がカード番号を入力したあと、その情報を一度システム提供会社のサーバーが受け取り、決済代行会社へ転送する仕組みがあったとします。
この場合、カード番号を保存していなくても、そのサーバーをカード情報が通過しています。
一方、利用者のブラウザから決済代行会社へ直接送信する仕組みなら、途中のアプリケーションサーバーがカード番号を受信せずに済みます。
どちらの仕組みなのかによって、情報を保護するために必要な対策や管理範囲は変わります。
カード番号を保存しなくても、カード決済はできる
「カード決済を提供するなら、システム側でカード番号を管理する必要があるのでは?」と思われるかもしれません。
でも、必ずしもそうではありません。
カード決済には、クレジットカード情報を専門に取り扱う決済代行会社(PSP)を利用する方法があります。
たとえば、利用者が入力したカード番号を、ブラウザから決済代行会社へ直接送る構成です。
この方式では、サービスを運営するシステムがカード番号そのものを受け取らずに、決済結果などの必要な情報を取得することができます。
決済代行会社との通信は、利用する方式に応じて適切に保護する必要があります。また、カード入力欄や決済画面が安全に提供されていることも重要です。
つまり、カード決済の機能を提供することと、カード番号を自社で保管することは、分けて考えられるのです。
毎月の会費は、カード番号を保存せずに請求できる?
では、毎月の月謝や会費、継続寄付などはどうでしょうか。
継続課金の場合、毎月お客様にカード番号を入力していただくわけにはいきません。
だからといって、システム提供会社がカード番号を自社で保存しなければならないわけではありません。
一つの方法が、決済代行会社でカードを登録し、そのカードを識別するためのIDを利用する仕組みです。
初回の登録時に、決済代行会社側でカード情報を取り扱います。そして、サービス提供側は、登録した決済手段を識別するIDなどを受け取ります。
次回以降の決済では、そのIDと請求金額などを指定して、決済代行会社へ処理を依頼します。
たとえば「登録済みのAさんの決済手段に、今月分の10,000円を請求する」といった処理です。
このような仕組みであれば、サービス提供側でカード番号そのものを保存しなくても、毎月の決済を行えます。
PXでは、決済の種類によって保存する情報を分けています
ここで、私たちPXの決済システムを例にご紹介します。
PXが提供する決済システムでは、カード番号全体やセキュリティコードを、PXのサーバーで保存・処理・通過させない設計を採用しています。
利用者が入力したカード情報は、ブラウザから決済代行会社へ直接送信する仕組みです。
そして、カードに関連する情報の保存についても、決済の種類によって扱いを分けています。
単発・単回決済では、カード関連情報を保存しない
一度だけの支払いでは、次回の決済のためにカードを登録しておく必要がありません。
そのため、PXでは単発・単回決済において、カード番号の末尾4桁や有効期限を含め、カード関連情報を保存していません。
なお、支払いが完了したかどうかを管理するための決済結果や取引情報は、カード関連情報とは別に取り扱っています。
定期・継続課金では、必要な情報だけを保存する
一方、毎月の会費などでは、次回以降の決済を行うために、登録済みのカードを識別する仕組みが必要です。
PXでは、この場合に限り、次の3種類の情報を保存しています。
- 決済代行会社との橋渡しとなる識別ID
- カード番号の末尾4桁
- カードの有効期限
カード番号全体やセキュリティコード、カードブランドは保存していません。
2つの決済方式の違いをまとめると、次のようになります。
| カード関連情報 | 単発・単回決済 | 定期・継続課金 |
|---|---|---|
| カード番号全体 | 保存しない | 保存しない |
| セキュリティコード | 保存しない | 保存しない |
| カードブランド | 保存しない | 保存しない |
| カード番号の末尾4桁 | 保存しない | 保存する |
| 有効期限 | 保存しない | 保存する |
| 決済代行会社の識別ID | 保存しない | 保存する |
このように、必要のないカード関連情報は保持せず、継続課金に必要な場合も、扱う情報を限定しています。
なお、末尾4桁や有効期限などはカード番号全体とは区別される情報ですが、決済に関わるデータである以上、適切なアクセス管理が必要です。
それでも、なぜカード情報の漏洩は起こるのでしょうか
クレジットカード情報の漏洩事故が報じられると、「なぜカード情報が盗まれてしまったのだろう」と疑問に感じることがあります。
実は、カード情報が漏洩する仕組みは、一つではありません。
保存されている情報が盗まれるケース
カード番号をデータベースなどに保存している場合、その保存先が不正アクセスを受け、情報が流出する可能性があります。
カード番号を自社で保持しない設計にすることは、このような保存データに起因するリスクを減らす有効な方法です。
入力中のカード情報が盗まれるケース
一方で、カード番号を保存していないシステムでも、情報が盗まれることがあります。
たとえば、カード入力画面が不正に改ざんされ、悪意のあるJavaScriptが組み込まれた場合です。
本来は決済代行会社へ直接送信されるはずのカード情報が、利用者のブラウザ上で第三者に取得されてしまうおそれがあります。
このように、Webサイト上でカード情報を盗み取る攻撃は、一般に「Webスキミング」などと呼ばれます。
2026年3月のクレジットカード・セキュリティガイドライン6.1版でも、カード情報を非保持化したEC加盟店で、Webサイトの脆弱性等を原因とする漏洩が起きていることが説明されています。
つまり、カード番号を保存しない設計は重要ですが、それだけですべての情報漏洩を防げるわけではありません。
「PCI DSS準拠」という言葉も、もう一歩確認したい
決済サービスの紹介で、「PCI DSS準拠」という言葉を見かけることがあります。
PCI DSSは、クレジットカード情報を保護するための国際的なセキュリティ基準です。
カード情報を専門に取り扱う決済代行会社がPCI DSSに準拠していることは、重要な確認事項の一つです。
ただし、ここで考えたいのは、「誰が、何について準拠しているのか」ということです。
決済代行会社がPCI DSSに準拠していても、加盟店が管理するWebサイトや、そのページで動作するプログラムについて、必要な対策がなくなるわけではありません。
日本のクレジットカード・セキュリティガイドラインでも、カード情報を保持しているかどうかにかかわらず、EC加盟店にWebサイトやシステムの脆弱性対策を求めています。
また、決済サービスを利用する事業者自身が別のWebサイトや申込システムを運営している場合には、そちらの安全性も確認する必要があります。
決済サービスの提供会社に、どの部分を誰が管理しているのか説明してもらうことが大切です。
決済システムを選ぶときに確認したい5つのこと
ここまでの話は、少し難しく感じられたかもしれません。
でも、決済サービスの導入担当者が、すべての技術を理解する必要はありません。
まずは、次の5つを提供会社に確認してみてください。
- カード番号は、どこに保存されますか?利用する事業者、システム提供会社、決済代行会社のうち、誰がカード番号を管理するのか確認します。
- カード番号は、どのサーバーを通過しますか?保存の有無だけでなく、利用者のブラウザから決済代行会社へ届くまでの経路を確認します。
- 継続課金では、どんな情報を保持しますか?毎月の決済を行うためにカード番号そのものを保存するのか、登録IDなどで管理するのかを聞いてみます。
- PCI DSSに準拠しているのは、どの会社ですか?準拠している事業者と対象範囲を確認し、利用事業者側に求められる対策も聞きます。
- カード入力画面の安全性は、誰が守りますか?Webサイトの脆弱性対策、画面の改ざん対策、事故発生時の対応窓口などを確認します。
この5つについて、分かりやすい説明が得られれば、サービスを比較する際の大きな判断材料になると思います。
PXでも、決済代行会社へカード情報を直接送信する設計に加え、関連するログや保存領域の確認、決済画面の改ざん等への対策を行っています。
ただし、利用事業者自身のWebサイトや外部システムを含めた全体の安全性は、個別の構成によって異なります。
だからこそ、導入時にはサービス提供会社と利用事業者の双方で、情報の流れと管理する範囲を確かめることが重要です。
まとめ:価格や機能と同じように、カード情報の扱い方も比較してほしい
決済システムを選ぶとき、費用や機能はもちろん大切です。
でも、お客様が安心して支払える仕組みであることも、それと同じくらい大切にしていただきたいと思っています。
カード番号を保存するのか、しないのか。
どのサーバーを通過するのか。
継続課金では、どんな情報を持つ必要があるのか。
そして、その決済画面を誰が守っているのか。
専門知識がなくても、こうしたことを確認することはできます。
私は、決済サービスを比較するとき、見えやすい料金や機能だけでなく、こうした目に見えにくい設計や安全性にも関心を持っていただけたらうれしいです。
「このシステムは、カード情報をどこで、どのように扱っていますか?」
決済サービスを選ぶとき、その質問もぜひ加えてみてください。
よくある質問(FAQ)
自社の機器やネットワークで、カード情報の保存・処理・通過のいずれも行わないことです。カード番号をデータベースに保存していないだけでは、非保持化とは限りません。
必ずしもそうではありません。保存されているカード番号の流出リスクは回避できますが、カード入力画面が改ざんされ、入力中の情報が盗まれる可能性は残ります。非保持化とWebサイトのセキュリティ対策は、両方とも重要です。
はい。決済代行会社に登録されたカードを識別するIDなどを利用すれば、自社でカード番号を保持せずに継続課金できる方式があります。具体的な利用条件は決済サービスによって異なります。
単発・単回決済では、カード関連情報を保存していません。定期・継続課金の場合に限り、決済代行会社との橋渡し用ID、カード番号の末尾4桁、有効期限を保存しています。カード番号全体、セキュリティコード、カードブランドは保存していません。
PCI DSS準拠は重要な確認事項ですが、それだけで関連するすべてのシステムの安全性が保証されるわけではありません。加盟店やシステム提供会社が管理するWebサイト、決済画面、関連プログラムなどについても、必要なセキュリティ対策を確認することが大切です。
はい。決済システムがカード番号を保持・通過させない構成であっても、事業者が独自に管理する申込フォームや外部システムについては別途確認が必要です。カード番号の経路と、Webサイトの管理責任を確認してください。