- 3Dセキュアがオンラインカード決済で果たす役割
- 現在のEMV 3-Dセキュアにおける本人認証の流れ
- フリクションレス認証と追加認証の違い
- 3Dセキュアを導入しても他の不正対策が必要な理由
- ECサイト・オンライン決済の運営者が確認したいポイント
3Dセキュアとは
3Dセキュアは、インターネット上でクレジットカードを利用するときに、カードを使っている人が正当なカード会員であるかを確認するための本人認証の仕組みです。
現在は、国際的な標準仕様であるEMV 3-Dセキュア(EMV 3DS)が利用されています。「3Dセキュア2.0」「3Dセキュア2」と呼ばれることもあります。
オンライン決済では、カード番号、有効期限、セキュリティコードなどの情報が第三者に知られてしまうと、カードそのものを持っていない人でも不正に利用できる可能性があります。
そこで、カード情報だけで決済を進めるのではなく、カード発行会社が取引に関する情報をもとにリスクを判定し、必要に応じてカード会員へ追加の本人認証を求めるのが3Dセキュアです。
なぜ3Dセキュアが必要なのか
店舗でカードを利用するときは、カードそのものやICチップ、暗証番号などを使って取引を行います。
一方、ECサイトやオンライン申し込みなどの非対面取引では、カードそのものを加盟店へ提示するわけではありません。
そのため、盗まれたカード情報やフィッシングなどによって取得された情報が、不正なオンライン決済に使われるリスクがあります。
3Dセキュアは、こうしたカードを提示しない取引における不正利用を抑えるための対策の一つです。
日本では、クレジットカード取引に関係する事業者が取り組むべきセキュリティ対策をまとめた「クレジットカード・セキュリティガイドライン」において、EC加盟店の不正利用対策としてEMV 3-Dセキュアの導入が位置づけられています。
以前の3Dセキュアと何が変わった?
以前の3Dセキュアでは、カード会員があらかじめ登録したパスワードを決済時に入力する方式が一般的でした。
しかし、毎回パスワード入力を求めると、利用者にとって手間がかかります。また、固定パスワードそのものがフィッシングなどによって盗まれるリスクもあります。
現在のEMV 3-Dセキュアでは、加盟店や決済システムからカード発行会社側へ、取引内容や利用環境など認証判断に必要なデータを連携します。
カード発行会社は、それらの情報を使ってリスクを判定し、必要性が低いと判断した取引では、カード会員に認証操作を求めずに認証を進めることがあります。
一方、リスクが高いと判断された場合などには、ワンタイムパスワードやカード会社のアプリなどを使った追加認証が求められます。
フリクションレスフロー
カード発行会社が、連携された情報から追加認証の必要性が低いと判断した場合、利用者に追加操作を求めずに認証が完了することがあります。
これを一般にフリクションレスフローと呼びます。
利用者から見ると、通常のカード決済とほとんど変わらない流れで処理が進む場合があります。
チャレンジフロー
追加の本人確認が必要と判断された場合には、カード会員に認証操作を求めます。
これをチャレンジフローと呼びます。
具体的な認証方法はカード発行会社などによって異なり、ワンタイムパスワード、アプリを使った認証、生体認証などが利用される場合があります。
3Dセキュアの基本的な流れ
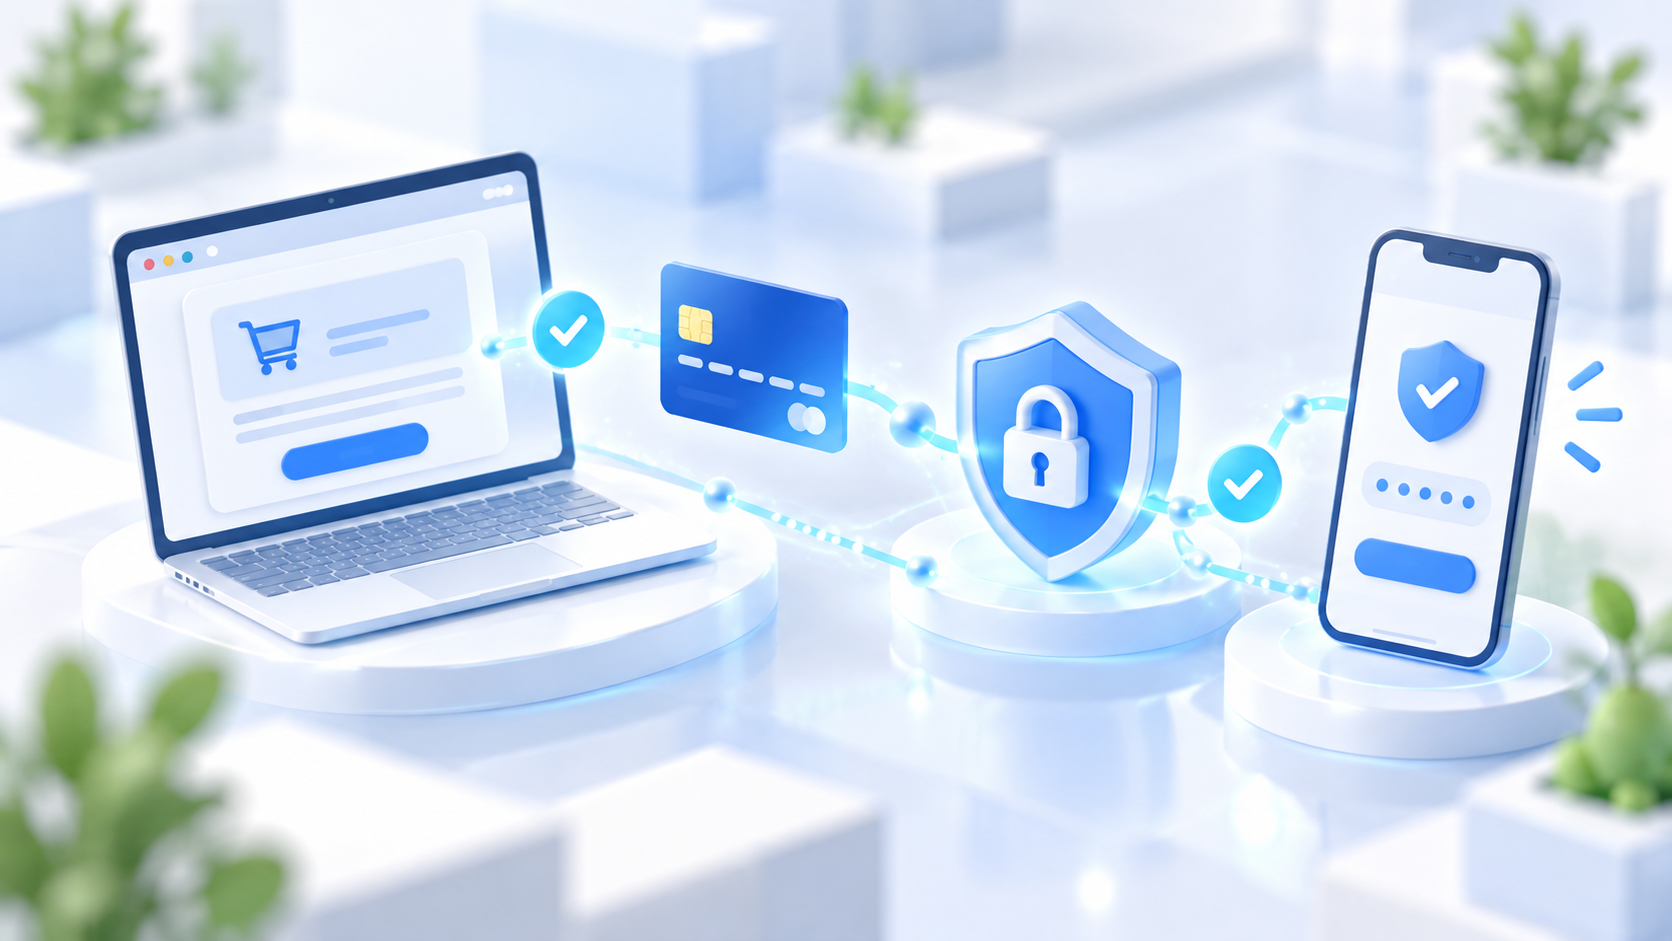
実際の画面や処理は利用するカード会社・決済代行会社などによって異なりますが、考え方を簡略化すると次のような流れになります。
- カード情報を入力する利用者がオンラインの決済画面でカード情報を入力します。
- 認証に必要な情報を連携する加盟店・決済システムから、取引や利用環境など本人認証の判断に必要な情報をカード発行会社側へ連携します。
- リスクを判定するカード発行会社側が、連携された情報などをもとに追加認証が必要かを判断します。
- 必要に応じて追加認証する追加認証が必要な場合は、ワンタイムパスワードやアプリなどによる本人認証を行います。
- 認証結果をもとに決済処理へ進む本人認証の結果を受けて、その後のカード決済処理へ進みます。
3Dセキュアとセキュリティコードは同じではない
オンラインカード決済では、3Dセキュア以外にも、セキュリティコードや不正検知システムなどさまざまな対策があります。
| 対策 | 主な役割 | 特徴 |
|---|---|---|
| EMV 3-Dセキュア | 本人認証 | 取引情報等をもとに、必要に応じて追加の本人認証を行う |
| セキュリティコード | カード情報の確認 | カードに記載されたコードを入力してもらう |
| 不正検知 | 不審な取引の検知 | 取引内容や利用状況などから不正リスクを判定する |
| 不正ログイン対策 | アカウントの乗っ取り対策 | ログイン時などに不正アクセスを防ぐ |
それぞれ役割が異なるため、「3Dセキュアを導入したから、ほかの対策は不要」ということではありません。
オンラインカード決済のセキュリティでは、一つの仕組みだけに頼らず、複数の対策を組み合わせて考えることが重要です。
3Dセキュアを導入すれば不正利用はなくなる?
3Dセキュアは重要な不正利用対策ですが、不正利用を完全になくす仕組みではありません。
不正利用の手口は、カード情報の盗用だけではありません。
- フィッシングによる情報窃取
- ECサイトへの不正ログイン
- アカウントの乗っ取り
- Webサイトの脆弱性を悪用した情報窃取
- 認証情報そのものを利用者からだまし取る手口
など、さまざまな方法があります。
そのため現在の国内ガイドラインでも、EMV 3-Dセキュアだけではなく、Webサイトやシステムの脆弱性対策、不正ログイン対策などを組み合わせて実施する考え方が示されています。
3Dセキュア導入時に確認したいポイント
3Dセキュアを導入するときは、「機能をONにできるか」だけではなく、実際の決済フロー全体を確認します。
認証に必要な情報を正しく連携できるか
EMV 3-Dセキュアでは、カード発行会社がリスクを判断するために、取引や利用環境に関するさまざまな情報を利用します。
決済システムやPSPが求める項目を正しく取得・連携できるようにすることが重要です。
追加認証が発生した場合の画面遷移を確認する
チャレンジフローが発生した場合、利用者には通常の決済画面とは異なる認証操作が加わります。
スマートフォンでの表示、認証後の戻り先、途中でキャンセルした場合の処理など、実際のユーザー体験を確認しておきましょう。
認証失敗と決済失敗を区別する
運用上は、「3Dセキュアの本人認証に失敗した」のか、「本人認証後のカード決済に失敗した」のかを区別できることが重要です。
問い合わせ対応や決済結果の確認を行う際にも、この違いを把握できる管理画面やログが役立ちます。
継続課金の扱いを確認する
月謝、会費、継続寄付、定額サービスなどでは、一度の申し込みから複数回の決済が発生します。
初回のカード登録・申し込み時と、その後の継続決済では、認証や決済の扱いが異なる場合があります。
利用する決済代行会社やカード決済システムが、継続課金時の3Dセキュアをどのように扱うか確認しておきましょう。
3Dセキュアと「支払いのしやすさ」を両立する
セキュリティ対策を強化すると、「支払いが面倒になるのでは」と考えることがあります。
しかし、EMV 3-Dセキュアでは、リスクに応じて追加認証の必要性を判断することで、安全性と決済時の利用者体験を両立する考え方が取り入れられています。
一方で、実際の使いやすさは、3Dセキュアの仕組みだけでは決まりません。
- 決済画面がスマートフォンで使いやすいか
- 認証が発生した理由を利用者が理解できるか
- 認証後に正常に元の画面へ戻れるか
- エラー時の案内が分かりやすいか
- 問い合わせ時に運営側が状況を確認できるか
といった、決済システム全体の設計も重要です。
まとめ:3Dセキュアをオンライン決済全体の中で考える
3Dセキュアは、オンラインカード決済において、カードを利用している人が正当なカード会員であるかを確認するための重要な本人認証の仕組みです。
現在のEMV 3-Dセキュアでは、取引や利用環境などの情報を使ってリスクを判定し、必要な場合に追加認証を行います。
一方で、3Dセキュアだけですべての不正利用を防げるわけではありません。
Webサイトの脆弱性対策、不正ログイン対策、不正取引の検知などと組み合わせながら、オンライン決済全体のセキュリティを設計する必要があります。
そして、セキュリティを強化するだけでなく、利用者が迷わず支払いを完了できることも大切です。
3Dセキュアを単独の「認証機能」として見るのではなく、決済前後のシステムや運用まで含めて考えていきましょう。
よくある質問(FAQ)
いいえ。現在のEMV 3-Dセキュアでは、カード発行会社側が取引情報などからリスクを判定します。追加認証が不要と判断されれば、利用者に認証操作を求めずに処理される場合があります。
異なります。セキュリティコードはカードに記載されたコードを確認する仕組みですが、3Dセキュアはカード発行会社側で本人認証を行う仕組みです。それぞれ役割が異なります。
必ずしも成功するとは限りません。3Dセキュアによる本人認証と、その後のクレジットカードの決済承認は別の処理です。本人認証に成功した後でも、利用可能額などの理由で決済が承認されない場合があります。
3Dセキュアは重要な対策ですが、それだけですべての不正利用を防げるわけではありません。Webサイトの脆弱性対策、不正ログイン対策、不正検知などを組み合わせて対策する必要があります。
初回申し込みやカード登録時と、その後の継続決済では取引の扱いが異なる場合があります。利用する決済代行会社、カード決済システム、契約内容によって処理が異なるため、導入先の仕様を確認する必要があります。