- クレジットカード情報の非保持化・非通過を設計する理由
- ブラウザから決済代行会社へ直接送信する処理の考え方
- 単発決済と継続課金で保存する情報の違い
- 登録ID、ログ、ブラウザ側のセキュリティで注意すること
- PCI DSSの適用範囲と開発時に確認したいポイント
カード情報を安全に管理する。その前に考えること
クレジットカード情報を扱うシステムでは、暗号化、アクセス制御、ログ管理、バックアップなど、さまざまなセキュリティ対策が必要になります。
しかし、私たちが決済システムを設計するとき、まず考えたいことがあります。
「そもそも、このシステムでカード番号を扱う必要があるのか」
カード番号を受信する仕組みを作れば、その情報を安全に処理する責任が生まれます。
データベースに保存しなければよい、という話でもありません。
カード番号がアプリケーションサーバーを通過するなら、通信経路、メモリ、エラー処理、ログ、監視など、意図しない場所に情報が残る可能性を考えなければなりません。
一方、最初からカード番号を自社サーバーへ送信させない設計にすれば、少なくとも自社サーバーでカード番号を受信・保持することに伴うリスクを減らせます。
セキュリティ対策を追加するだけでなく、機密情報を扱う範囲そのものを小さくする。
これが、私たちが大切にしている設計思想です。
非保持化とは「保存しない」だけではない
日本の「クレジットカード・セキュリティガイドライン6.1版」では、加盟店におけるカード情報の非保持化を、自社の機器・ネットワークで「保存」「処理」「通過」のいずれも行わないことと定義しています。
開発時には、特に「保存しない」と「通過しない」を分けて考える必要があります。
保存しないが、サーバーを通過する設計
たとえば、利用者のブラウザからカード番号を自社のアプリケーションサーバーへ送信し、そこで受け取った情報を決済代行会社へ転送する方式です。
データベースへのINSERT処理を行わなかったとしても、カード番号は自社のサーバーを通過しています。
リクエストの記録、例外処理、デバッグ出力などにカード情報が含まれないか、設計・運用の両面で考える必要があります。
カード番号をサーバーへ送信させない設計
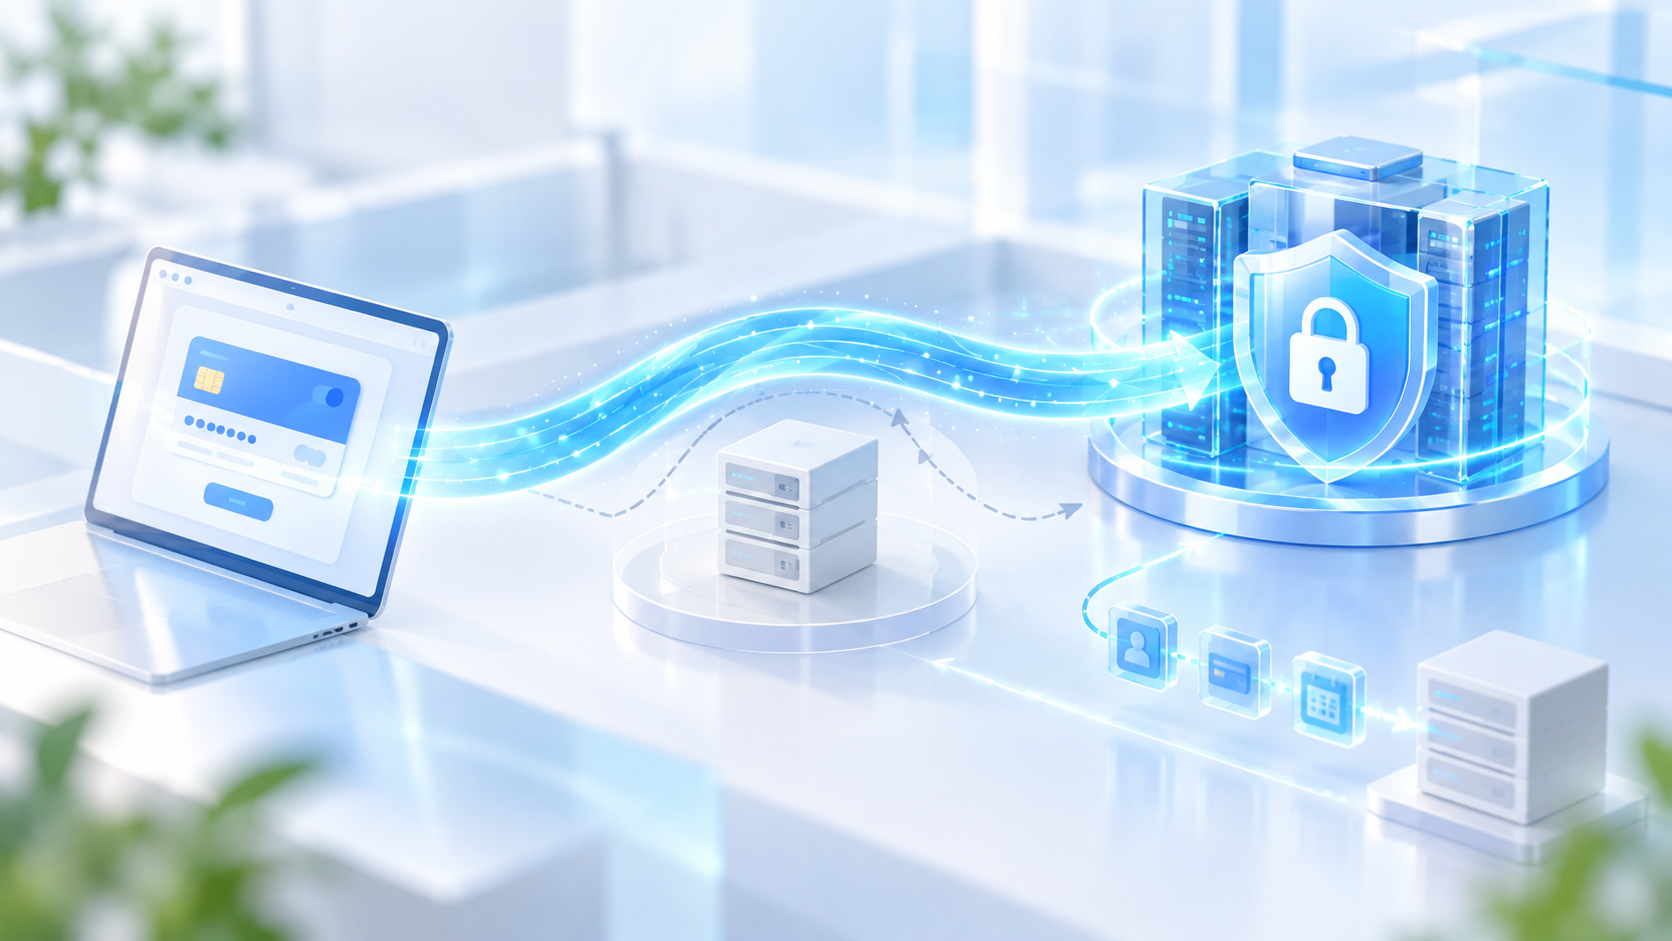
別の方法として、利用者のブラウザから決済代行会社(PSP)へカード情報を直接送信する方式があります。
この構成では、自社のアプリケーションサーバーがカード番号を受信する必要はありません。
自社システムは、カード番号そのものではなく、決済結果や必要に応じて登録済みの決済手段を識別する情報などを扱います。
ただし、ブラウザ側でカード情報を入力・送信する以上、カード入力画面やJavaScriptの安全性は別途考慮しなければなりません。
| 比較項目 | サーバー通過型 | サーバー非通過型 |
|---|---|---|
| カード情報の送信先 | 自社サーバーを経由してPSPへ | 利用者のブラウザからPSPへ直接送信 |
| 自社サーバーでのカード番号受信 | あり | なし |
| 自社サーバーのログへの混入リスク | 考慮が必要 | カード番号を受信しないことで低減 |
| ブラウザ側の攻撃への対策 | 必要 | 必要 |
| PCI DSSの適用範囲 | 実際の構成による | 実際の構成による |
PXが採用する、カード番号を通さない設計
PXが提供する決済システムでは、カード番号全体やセキュリティコードをPXのサーバーで保存・処理・通過させない設計を採用しています。
利用者が入力したカード情報は、ブラウザから決済代行会社へ直接送信します。
送信時には構成に応じた複数の保護方式を利用していますが、基本的な方針は共通しています。
PXのアプリケーションサーバーが、カード番号そのものを受け取らないことです。
ここでは、実際の内部構成をそのまま公開するのではなく、仕組みを概念的に説明します。
- 利用者が決済画面を開く利用者のブラウザに決済画面が表示されます。画面と外部サイトとの関係は、導入構成によって異なります。
- カード情報をPSPへ直接送信する入力されたカード番号等は、所定の保護方式を用いて決済代行会社へ直接送信されます。PXのアプリケーションサーバーは経由しません。
- PSPがカード情報を取り扱う決済代行会社側で、決済や必要なカード登録のための処理が行われます。
- PXが決済結果などを管理するPX側では、決済の成否や請求・申し込みとの紐づけに必要な情報を扱います。
- 必要な場合に限り、継続課金用の識別情報を保持する定期・継続課金の場合のみ、PSPとの橋渡し用ID、末尾4桁、有効期限を保持します。
この構成のポイントは、カード情報を扱う決済代行会社と、申し込み・請求・決済結果などを管理するPXの役割を分けていることです。
カード番号を自社で保存しておかなくても、必要な決済業務を実現できます。
単発決済と継続課金では、保持する情報が違う
カード番号を扱わない設計を考えるうえで、もう一つ重要なのが「本当に必要な情報だけを保持する」という考え方です。
PXでは、単発・単回決済と定期・継続課金で、カード関連情報の保存範囲を分けています。
単発・単回決済ではカード関連情報を保存しない
一度だけの支払いであれば、次回以降の決済のためにカードを登録しておく必要はありません。
PXでは、単発・単回決済について、カード番号の末尾4桁や有効期限なども含め、カード関連情報を保存していません。
一方、決済が成功したかどうか、どの請求に対する支払いなのかといった取引情報は、業務上必要な情報として別に管理します。
「決済の記録を残すこと」と「カード関連情報を保存すること」は、同じではありません。
定期・継続課金では必要な3種類だけを保存する
毎月の会費や月謝、継続寄付などでは、初回の決済・カード登録後に、再び同じ決済手段を利用する必要があります。
そこでPXでは、定期・継続課金の場合に限り、次の3種類の情報を保持します。
- 決済代行会社との橋渡しとなる識別ID
- カード番号の末尾4桁
- カードの有効期限
カード番号全体、セキュリティコード、カードブランドは保持しません。
保存対象をまとめると、次のとおりです。
| カード関連情報 | 単発・単回決済 | 定期・継続課金 |
|---|---|---|
| カード番号全体(PAN) | 保存しない | 保存しない |
| セキュリティコード(CVV等) | 保存しない | 保存しない |
| カードブランド | 保存しない | 保存しない |
| カード番号の末尾4桁 | 保存しない | 保存する |
| カードの有効期限 | 保存しない | 保存する |
| PSPとの橋渡し用ID | 保存しない | 保存する |
末尾4桁や有効期限は、カード番号全体とは区別して扱われる情報です。国内ガイドラインでも、カード番号を含まないカード会員データの扱いについて整理されています。
ただし、PCI DSS上のカード情報の定義に該当しない場合であっても、保存した情報を無条件に公開してよいわけではありません。
保持する目的を明確にし、必要なアクセス制御を行うことが大切です。
継続課金は、カード番号ではなく識別IDで実行する
定期・継続課金では、初回のカード登録後、利用者がその都度カード番号を入力しなくても決済を実行する必要があります。
PXでは、決済代行会社が管理する登録済みの決済手段を、識別IDによって指定する方式を採用しています。
概念的には、決済代行会社に対して「この登録済み決済手段に、今回の請求金額を課金する」と依頼する処理です。
PX側がカード番号全体を保持する必要はありません。
こうした識別IDは、決済代行会社によって「登録ID」「カードID」「トークン」など異なる名称で提供される場合があります。ただし、名称が似ていても技術的な性質や利用条件が同じとは限りません。
登録IDも、適切に保護する必要がある
カード番号を持たないからといって、登録IDを自由に使える状態にしてよいわけではありません。
その識別IDを利用して後続の決済を実行できるのであれば、業務上重要な情報です。
たとえば、開発時には次のような点を考慮します。
- どの契約・顧客に紐づく登録IDなのか
- 誰が課金処理を実行できるのか
- 請求金額をどの情報から確定するのか
- 重複実行をどう防ぐのか
- 解約・停止済みの契約に対する課金をどう防ぐのか
- APIの認証情報や登録IDへのアクセスをどう制限するのか
これはカード情報の非保持化とは別の、決済処理そのものの安全性に関わる設計です。
セキュリティコードを継続課金用に保存してはいけない
カード裏面などに記載されるセキュリティコード(CVV・CVC等)は、PCI DSS上の機密認証データに該当します。
PCI SSCのFAQ 1280では、継続課金やカード登録型取引のためであっても、取引承認後のセキュリティコードの保存を認めていません。暗号化して保存する場合も同様です。
継続課金を実現するために必要なのは、セキュリティコードを保管することではなく、PSPの仕様に従って後続の決済を正しく実行する仕組みです。
ログにカード番号を残さないための設計
「カード番号をデータベースへ保存していない」としても、ログや監視基盤に意図せず情報が残る可能性はあります。
特に、カード情報がアプリケーションサーバーを通過する設計では、リクエスト内容やエラー情報を記録する仕組みに注意が必要です。
PXでは、カード番号やセキュリティコードを自社サーバーで受信しない設計を採用し、関連するログや保存領域についても確認を行っています。
一般的な開発レビューでは、次の領域を確認するとよいでしょう。
- Webサーバーやリバースプロキシのログ
- アプリケーションのアクセスログ・エラーログ
- 例外処理やデバッグ時の出力
- 監視・トレース・APMサービス
- データベースや一時ファイル、バックアップ
- 外部システムとの連携処理や通知
また、本番環境ではカード情報を記録しない構成でも、開発用のデバッグ設定や新しく導入した監視ツールによって、取得する情報が変わることがあります。
システム構成を変更した際には、もともとの非保持・非通過の前提が維持されているかを確認することが重要です。
非通過型でも、情報漏洩が起きる理由
カード番号を自社サーバーで保存・処理・通過させない構成は、情報漏洩リスクを減らす重要な方法です。
しかし、これだけで「カード情報は絶対に漏洩しない」と言えるわけではありません。
その理由の一つが、Webスキミングと呼ばれる攻撃です。
ブラウザで入力された情報が盗まれる
たとえば、カード入力画面を構成するHTMLやJavaScriptが不正に改ざんされ、利用者が入力したカード情報を第三者へ送信する仕組みが組み込まれた場合です。
本来はPSPへ直接送信する構成だったとしても、入力中の情報を悪意のあるプログラムが取得できれば、カード情報が盗まれる可能性があります。
ここで重要なのは、HTTPSによって通信が暗号化されているだけでは、改ざんされたスクリプトの不正な動作を防げないという点です。
悪意のあるプログラムがブラウザ内で動作してしまえば、そのプログラムが第三者へ送信する通信自体も、HTTPSで保護されている可能性があるからです。
したがって、通信の暗号化に加えて、カード入力画面が正しく提供され、意図しないスクリプトが実行されないようにする対策が必要です。
決済画面のスクリプトと変更を管理する
PCI DSS v4.0.1では、適用対象となる環境に対して、決済ページで実行されるスクリプトの管理や、ページ・HTTPヘッダーの改ざん検知に関する要件が設けられています。
また、PCI SSCは2025年に「Payment Page Security and Preventing E-Skimming」を公開し、決済ページを悪用した情報窃取への対策を整理しています。
開発・運用上は、次のような取り組みが考えられます。
- 決済画面で読み込むスクリプトと、その提供元を把握する
- 必要性のない外部スクリプトを減らす
- プログラムや設定の不正な変更を防止・検知する
- Content Security Policy(CSP)など、構成に合った制限手段を検討する
- 利用可能な場面では、Subresource Integrity(SRI)などによる整合性検証を検討する
- Webアプリケーションの脆弱性診断と修正を継続する
実際にどの対策を適用できるかは、PSPが提供するプログラムや決済ページの構成によって異なります。
重要なのは、カード情報が自社サーバーを通過しないことと、カード入力画面を安全に維持することを、別々の対策として考えることです。
リダイレクト、iframe、Direct Postでは責任範囲が異なる
非通過型のオンライン決済を実現する方法は、一つではありません。
代表的なものに、リダイレクト型、iframe型、Direct Post型などがあります。
| 方式 | カード入力画面の考え方 | 主な確認事項 |
|---|---|---|
| リダイレクト型 | PSPが提供する決済ページへ移動する | 遷移先、戻り処理、遷移元サイトの安全性 |
| iframe型 | PSPが提供するカード入力欄等をページ内へ埋め込む | 入力欄の提供元、埋め込み元ページとスクリプトの安全性 |
| Direct Post型 | 加盟店等が生成した画面からPSPへ直接送信する | 入力画面の制御、スクリプト管理、PCI DSSの評価範囲 |
いずれも、構成によってはカード番号を加盟店のアプリケーションサーバーへ送らずに決済できます。
しかし、カード入力画面そのものを誰が生成しているのかは、大きな違いです。
PCI SSCのFAQ 1291でも、Direct Post方式とiframe・リダイレクト方式について、決済ページの提供元が異なることを理由に、PCI DSSの自己評価区分が分かれる考え方を説明しています。
SAQ AやSAQ A-EPといった区分は、単純に「カード番号を保存しているか」だけでは決まりません。
実際の決済画面の構成や、適用されるすべての条件を確認する必要があります。
SAQ Aでも、Webサイトの対策が不要になるわけではない
PCI DSS v4.0.1では、2025年にSAQ Aの内容が改訂されました。
改訂後のSAQ Aでは、決済ページのスクリプトに関する要件6.4.3と11.6.1が直接のチェック項目から外れた一方、該当する埋め込み型決済ページについて、スクリプトを悪用した攻撃に対して安全であることを確認する適格性条件が設けられています。
この点はPCI SSCのFAQ 1588で説明されています。
また、SAQ Aに該当するEC加盟店のWebページについても、適用される外部脆弱性スキャンの要件があります。
したがって、決済機能をPSPへ委託したことだけを理由に、加盟店やシステム提供会社が管理するWebサイトの安全性を確認しなくてよい、とはなりません。
個別のSAQ区分や準拠確認の方法については、アクワイアラーや関係する評価機関等と確認する必要があります。
PSPがPCI DSS準拠でも、設計者の責任はなくならない
カード情報を自社で扱わず、PCI DSSに準拠した決済代行会社へ委ねることは、有効な設計の選択肢です。
しかし、PSPがPCI DSSに準拠していることと、決済に関わるすべてのシステムが自動的に安全になることは同じではありません。
カード入力画面を提供するシステム、そこへ誘導するWebサイト、加盟店が管理するプログラムなど、それぞれの環境に応じた対策が必要です。
PXでは、PCI DSSへの準拠を公式に表明している決済代行会社を利用しています。
また、カード情報をPXのサーバーへ通過させない設計とし、関連するログや保存領域の確認、決済画面の改ざん等への複数の対策を行っています。
一方、PXの決済システムを利用する事業者が独自に運用するWebサイトや、別の外部システムの構成については、個別の確認が必要です。
このため、システムを接続する際には、カード情報の流れと、誰がどの部分を管理するのかを明確にすることが重要です。
開発・設計時に確認したい7つのポイント
ここまでの内容を、実際のシステム設計で確認するポイントとして整理します。
- カード情報のデータフローを明確にするブラウザ、アプリケーションサーバー、PSP、加盟店システムの関係を整理し、カード番号の送信経路を確認します。
- 自社でカード番号を扱う必要があるか検討する既存の実装を前提にせず、PSPへ直接送信する方式で業務を実現できないか検討します。
- 決済の種類に応じて保持情報を最小化する単発決済と継続課金を分け、カード関連情報を保存する目的と必要性を明確にします。
- 登録IDによる課金の認可を設計する契約状態、課金権限、金額、重複実行防止、決済結果の確認などを適切に管理します。
- ログ・監視・バックアップの記録範囲を確認するアプリケーション以外の記録経路も含め、機密情報が意図せず保存されないか確認します。
- ブラウザ側の攻撃を想定する決済画面やスクリプトの改ざん、Webスキミングなどへの防止・検知策を検討します。
- 外部委託先と責任分界点を確認するPSP、システム提供会社、加盟店のそれぞれが管理する範囲と、PCI DSS上の対応事項を確認します。
まとめ:扱わなくてよい情報は、最初から扱わない
クレジットカード情報を安全に管理することは、決済システムの開発において欠かせません。
しかし、私たちはその前に、カード番号を自社で扱わずに済む設計を考えることが大切だと思っています。
カード番号を保存しない。
アプリケーションサーバーを通過させない。
単発決済ではカード関連情報を保持せず、継続課金でも必要な情報だけに限定する。
そして、カード情報を入力する画面の安全性を守り続ける。
非保持化・非通過を実現することは、重要なセキュリティ対策です。しかし、それだけですべてのリスクがなくなるわけではありません。
利用者のブラウザから決済代行会社、加盟店のシステムまで、決済に関わる全体を見て、安全性を考える必要があります。
扱わなくてよい情報は、最初から扱わない。そして、扱う必要のある情報は最小限にし、安全に管理する。
私たちは、これを決済システムの設計で大切にしたい基本姿勢だと考えています。
よくある質問(FAQ)
日本のクレジットカード・セキュリティガイドラインでは、自社の機器やネットワークでカード情報の「保存」「処理」「通過」のいずれも行わないことを非保持化と定義しています。データベースに保存しないだけでは、非保持化が成立するとは限りません。
はい。利用者のブラウザから決済代行会社へ直接カード情報を送信する方式があります。リダイレクト型、iframe型、Direct Post型など、構成によってカード入力画面の提供元や必要な対策は異なります。
単発・単回決済ではカード関連情報を保存していません。定期・継続課金の場合に限り、決済代行会社との橋渡し用ID、カード番号の末尾4桁、有効期限を保持しています。カード番号全体、セキュリティコード、カードブランドは保持していません。
必須ではありません。決済代行会社が管理する登録済み決済手段の識別IDを利用し、カード番号を自社で保持せずに継続課金を実行できる方式があります。セキュリティコードは、PCI DSSにより取引承認後の保存が原則として禁止されています。
一律に不要とは言えません。カード情報が自社サーバーを通過しなくても、カード入力画面の生成元やJavaScriptの構成などに応じて、PCI DSS上の対応事項や適用されるSAQが変わります。実際の構成に基づいた確認が必要です。
可能性はあります。自社サーバーに保存されたカード番号の流出リスクは回避できますが、決済画面やJavaScriptが改ざんされ、利用者のブラウザから情報が盗まれるWebスキミングなどへの対策は別途必要です。
いいえ。PSPが管理する範囲と、自社や加盟店が管理するWebサイト・アプリケーションは区別する必要があります。カード情報の送信経路、決済画面の提供元、スクリプト管理、責任分界点などを確認してください。